La signature de l'État, pas un avis sur une photo.
Nous ouvrons la puce de la carte d'identité électronique et du passeport, et vérifions sur notre propre serveur la signature de l'État qui les a émis. Quand il n'y a pas de puce, nous l'écrivons dans le résultat, au lieu de faire comme si c'était la même chose.
Résultat du dossier
ver_7f3a91c4
- Document
- Carte d'identité électronique
- Chiffres de contrôle MRZ
- Tous corrects
- Code fiscal
- Recalculé à partir de la MRZ
- Contrôle du vivant
- Réussi
- Similarité du visage
- 96 / 100
- Date de délivrance
- À confirmer
Conformité
ISO/IEC 27001:2022
Sécurité de l'information de GREM S.R.L., couvrant le développement et la production de solutions SaaS
la nôtre
ISO/IEC 27017:2015
Mesures de sécurité pour les services en nuage, extension de la 27001 de GREM S.R.L.
la nôtre
ISO/IEC 30107-3
Anti-usurpation, niveaux 1 et 2, laboratoire accrédité NIST
composant de contrôle du vivant
RGPD
Le client est responsable du traitement, nous sommes sous-traitants. Désignation au titre de l'art. 28
conformité
Données en Irlande
Document, visage et images sur AWS en Irlande, eu-west-1. Qui d'autre accède aux données figure sur la page des sous-traitants ultérieurs
architecture
Quatre contrôles, et rien d'autre
Le recto et le verso doivent appartenir à la même carte : la comparaison n'est possible que parce que l'un des deux côtés est certain.
Le résultat, c'est nous qui le lisons auprès du service. Ce que déclare le navigateur n'est pas une preuve : un client qui certifie son propre succès est un client qu'un attaquant contrôle.
Elle arrête la fraude la plus courante, celle à laquelle le contrôle du vivant seul est aveugle : une vraie personne qui présente le document de quelqu'un d'autre.
Le fournisseur renvoie un résultat binaire et, pour un nom de famille courant, revient avec seize homonymes. Le score qui les classe est le nôtre, et aucun seuil ne retire une correspondance du tableau : une personne sanctionnée écartée par un chiffre que nous aurions inventé n'est pas quelque chose que l'on peut expliquer à une autorité de surveillance.
Ce que nous ne faisons pas. Pas de vérification de personnes morales, pas de surveillance des transactions, pas de profil de risque. Aucune recherche d'un visage parmi les visages d'autres clients : la vérification reste toujours un contre un, et cela maintient le système hors de l'annexe III de l'AI Act. Sur les listes, nous vous donnons les correspondances et leur évaluation : la décision de vigilance à l'égard de la clientèle reste à votre établissement.
Comment ça marche
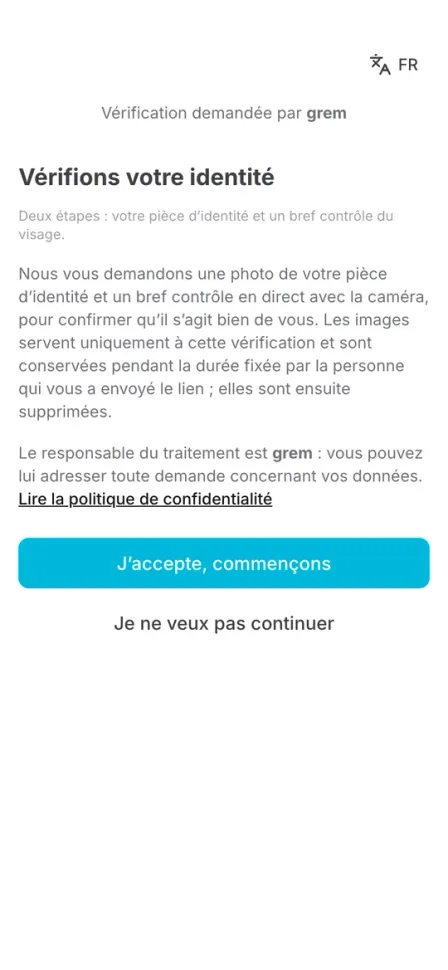
01 Le consentement
Qui demande la vérification, pourquoi, et qui est responsable du traitement : avant toute photo
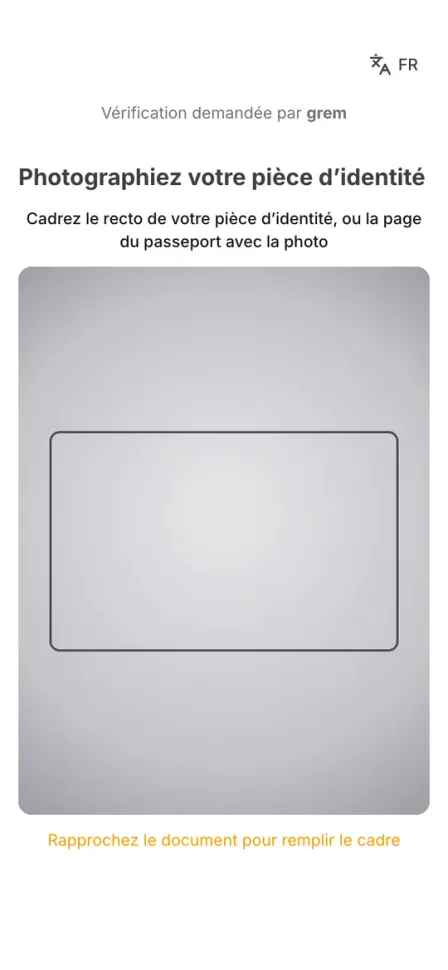
02 Le document
L'appareil photo déclenche tout seul quand l'image est nette
03 La puce
Posez le document : nous lisons la signature de l'État
04 Le visage
Une personne vivante, comparée au portrait signé
Le consentement et le document sont de vrais écrans de la page de vérification. La puce et le visage sont dessinés : les capturer demanderait un vrai document et un vrai visage.
- 1
Ouvrez le dossier et générez le lien
Depuis le tableau de bord ou par un appel API, vous créez la vérification, puis vous générez un lien à usage unique qui expire. Ce sont deux ressources distinctes : le dossier dure et porte la décision, le lien non.
Un lien généré et jamais ouvert n'est pas facturé.
- 2
La personne se vérifie
Elle ouvre le lien sur son téléphone, donne son consentement — enregistré avec la date, la version du texte et l'adresse IP —, photographie le document et passe le contrôle du vivant.
Aucun compte à créer. Pour lire la puce, il faut notre application : aucun navigateur ne sait parler en NFC à un document, et sur iOS ce n'est tout simplement pas possible.
- 3
Les contrôles automatiques
Lecture du document, chiffres de contrôle, contrôle du vivant et comparaison du visage. Ce que la personne peut corriger — une photo floue, un reflet, le verso d'une autre carte — lui revient immédiatement, avec ce qu'il faut refaire.
Si l'un de nos contrôles est injoignable, nous le disons, et sans mettre en cause son document : la tentative reste valable et rien ne vous est facturé.
- 4
Une personne décide
Votre équipe — ou l'un de nos opérateurs, avec l'offre Institutionnelle — regarde le document et le visage côte à côte et choisit le motif dans une liste fermée. Si vous activez l'approbation automatique, les dossiers au vert sur tous les contrôles sont approuvés d'eux-mêmes : avec la puce, ou aussi à partir de la photo si vous choisissez d'en accepter les limites ; les refus restent toujours le fait d'une personne. Le résultat arrive sur votre webhook signé et reste lisible via l'API.
Chaque ouverture d'un dossier est inscrite dans un registre des accès.
Réessayer, c'est générer un nouveau lien sur le même dossier : le précédent meurt.
« Expiré » et « à refaire » arrivent aussi sous forme d'événements : pas besoin d'interroger l'API pour les découvrir.
Pour qui
Pourquoi se fier au résultat
Preuves
Contrôle du vivant
99,6 / 100
Similarité du visage
97,4 / 100
Identité
- Nom
- ROSSI
- Prénom
- MARIO
- Date de naissance
- 14/03/1985
- Code fiscal
- RSSMRA85C14F839K
- Lieu de naissance
- Napoli (NA)
- Numéro du document
- CA12345XY
Listes
ROSSI MARIO GIUSEPPE
EU Consolidated
ROSSI M.
PPE — Italie
Aucune correspondance n'est masquée par un seuil.
Les chiffres de contrôle relèvent de l'arithmétique, pas d'une hypothèse
La zone de lecture automatique porte des chiffres de contrôle ICAO : si la lecture est fausse, les calculs ne tombent pas juste — au lieu d'arriver comme une donnée plausible et fausse. C'est pourquoi nous distinguons un champ démontré d'un champ seulement lu, et vous disons lequel est lequel.
En pratique
Sur une vraie carte, le nom lu au recto était « BRNV » — le texte vertical de l'hologramme. La MRZ du verso disait « ROSSI ».
Une personne décide chaque refus
Aucun refus ne vient d'une machine. Celui qui tranche — votre équipe, ou l'un de nos opérateurs avec l'offre Institutionnelle — voit le document et le visage côte à côte et choisit le motif dans une liste fermée : pas de champ de texte libre sur des données conservées pendant des années. Seulement si vous le choisissez, les dossiers au vert sur tous les contrôles sont approuvés sans examen par une personne — avec la puce signée par l'État ou, si vous l'acceptez séparément, aussi à partir de la seule photo — et le dossier le dit.
En pratique
Le rôle qui accède aux données biométriques est séparé de tout le reste, pour pouvoir être révoqué isolément. Chaque ouverture d'un dossier est inscrite dans un registre que le client ne peut pas effacer.
Les données restent en Europe
Traitement sur AWS en Irlande, région eu-west-1, et application en Allemagne ; seul le nom part au criblage, en Suisse, pays bénéficiant d'une décision d'adéquation. Nous n'entraînons pas de modèles sur les données des clients : cela ferait de nous des responsables du traitement et il nous faudrait notre propre base juridique pour les données biométriques.
En pratique
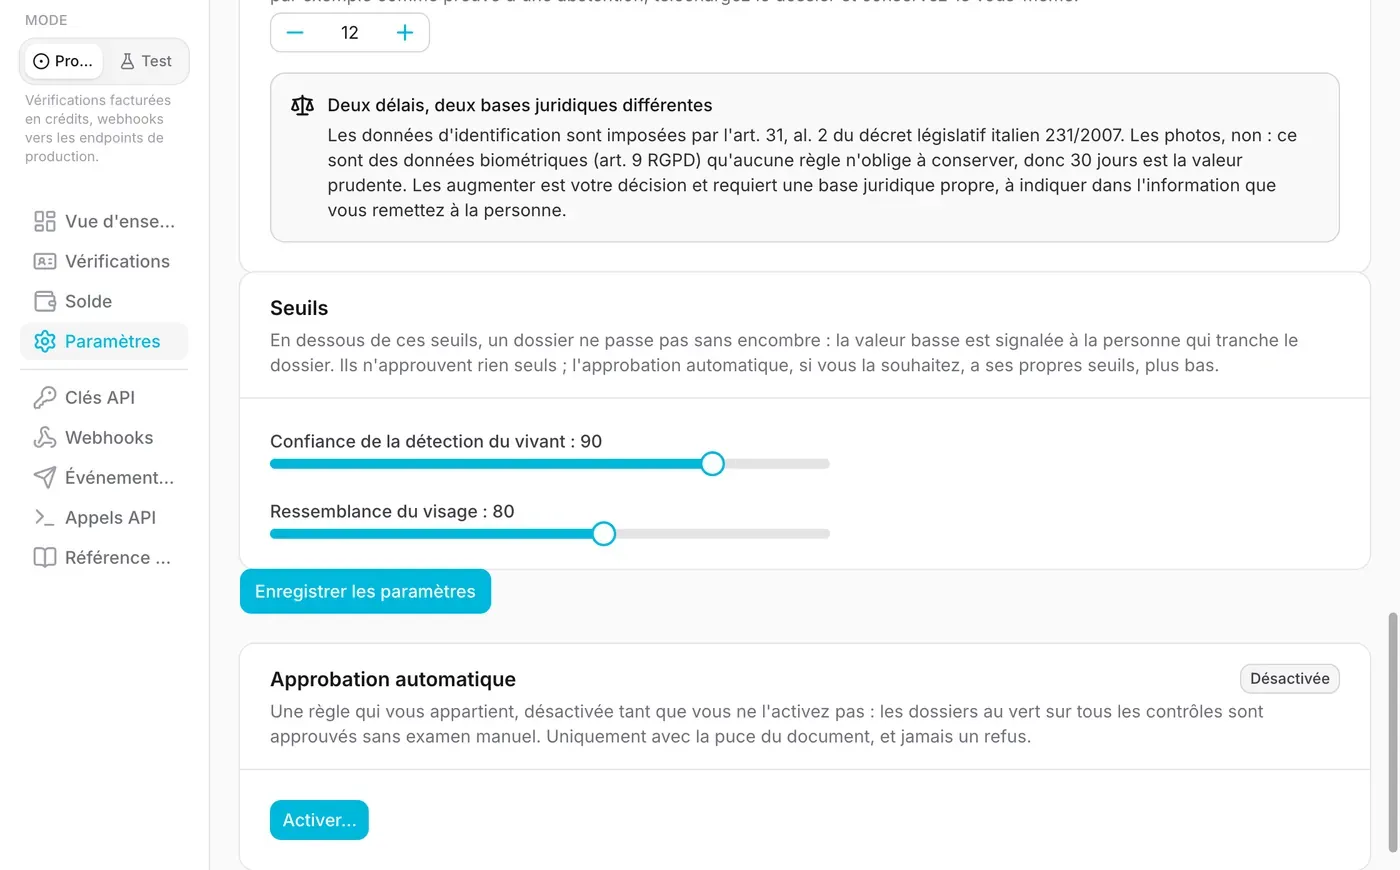
Les photos du document et les images du contrôle du vivant ont une durée de vie courte : elles disparaissent à la clôture du dossier et en tout cas dans les 30 jours suivant la capture, même si le dossier a été abandonné.
Nous ne vous demandons pas de croire un score : chaque dossier porte les seuils en vigueur ce jour-là, qui a tranché — votre équipe, l'un de nos opérateurs ou votre règle d'approbation automatique — et le motif choisi dans une liste fermée. C'est ce qu'il faut pour répondre à une autorité de contrôle dans six mois.
Où s'arrête notre rôle
Ce que nous faisons
- Nous effectuons la vérification technique : lecture du document, contrôle du vivant, comparaison du visage.
- Nous renvoyons les données lues, le résultat et les mesures qui le rendent reproductible dans six mois.
- Nous conservons selon le paramètre que vous définissez, dans la limite d'un maximum imposé par le produit.
- Nous agissons en qualité de sous-traitant au sens de l'art. 28 du RGPD, avec des sous-traitants ultérieurs déclarés.
Ce qui reste à votre établissement
- Vous êtes l'entité assujettie : les fournisseurs de technologie ne figurent pas dans la liste de l'art. 3 du décret législatif italien 231/2007.
- Vous décidez de la vigilance à l'égard de la clientèle et du profil de risque. Notre résultat est un élément, pas la décision.
- Vous choisissez la durée de conservation et nous indiquez la fin de la relation : le compteur démarre à partir de là, et cette date, c'est vous qui la connaissez.
- Vous proposez sur vos propres canaux l'alternative non biométrique — SPID, signature électronique qualifiée, identification en présentiel.
Nous ne disons pas « nous faisons le KYC pour vous », parce que ce n'est pas vrai et que cela se voit tout de suite lors d'une due diligence. Nous ne délivrons pas l'attestation de l'art. 27 et ne décidons jamais d'une demande d'effacement : nous la transmettons au responsable du traitement, c'est-à-dire vous.
Tarifs
Un lien jamais ouvert n'est pas facturé
Vous payez quand la personne termine la vérification, pas quand vous générez le lien.
Réessayer ne facture pas deux fois
Chaque module est payé une fois par dossier : une seconde tentative n'est pas une seconde vérification.
Un refus est facturé
C'est tout de même du travail réalisé : le document a été lu, le visage comparé, les listes interrogées.
À partir de 0,33 € par vérification, au maximum 0,68 € avec puce et filtrage. Vous rechargez votre solde par carte et l'utilisez quand vous voulez ; l'examen humain par nos opérateurs fait partie de l'offre Institutionnelle.
Voir la grille et les offresDeux appels pour commencer
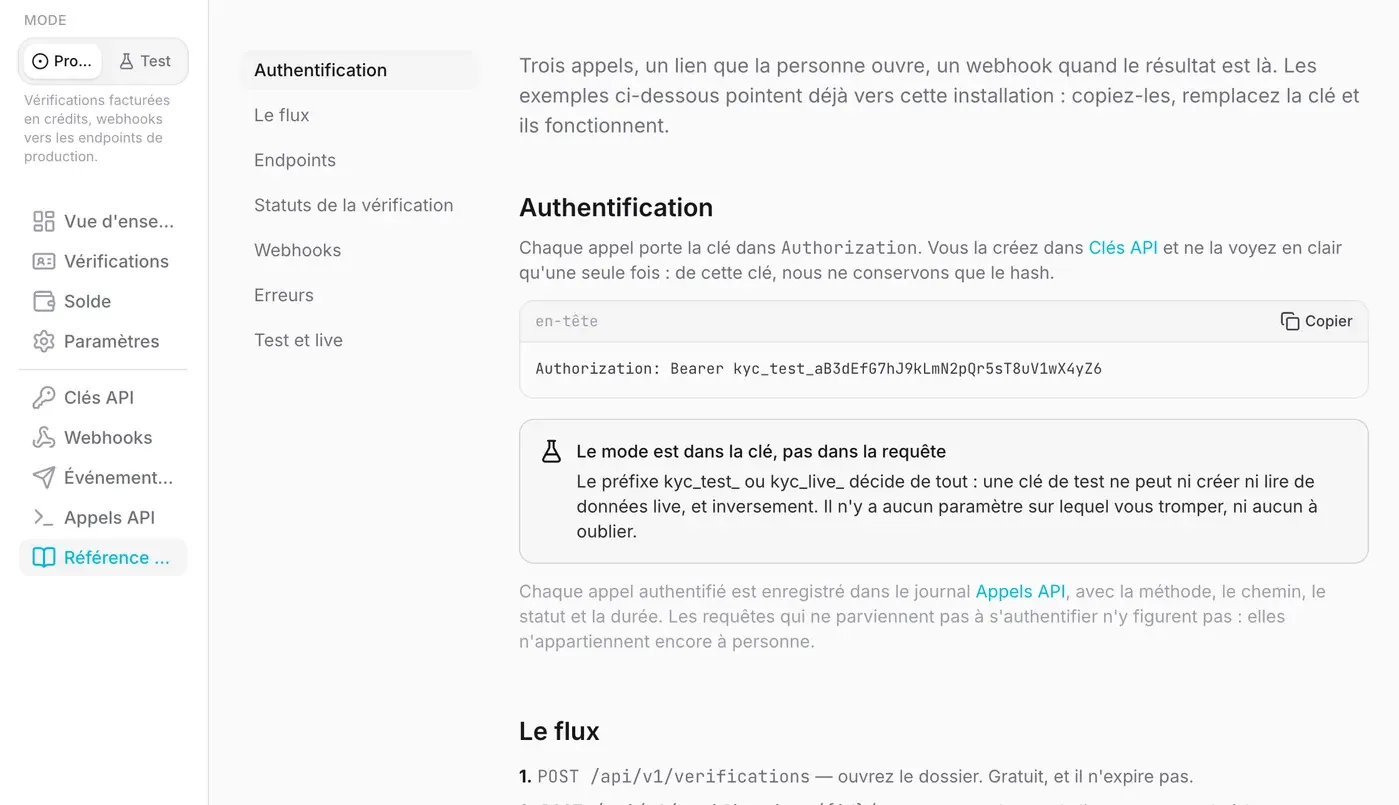
POST /api/v1/verifications
  → { "id": "01994c1e-9d33-7b4e-8a12-6c7f0e5b9a41", "status": "created" }

POST /api/v1/verifications/01994c1e-…/attempts
  → { "url": "https://…/v/9a7f…", "expires_at": "…" }

# le même attempt sur un dossier déjà décidé
  → 409 Conflict
Clés de test et live, séparées
Préfixes distincts, webhooks distincts, et les mêmes contrôles qu'en conditions réelles : un test nous coûte autant qu'une vérification, et c'est pourquoi nous en offrons un nombre fixe par mois.
Webhooks signés, avec relances durables
La file de livraison est une table, pas une boucle en mémoire : un déploiement en pleine livraison ne perd rien.
Payloads sans données personnelles
L'événement porte un identifiant ; les données se lisent par un appel authentifié, quand on en a besoin.
Idempotence explicite
Chaque événement porte un identifiant stable, qui sert de clé d'idempotence pour le destinataire.
Questions fréquentes
Essayez avec une clé de test