La firma dello Stato, non il parere su una foto.
Apriamo il chip della carta d'identità elettronica e del passaporto, e verifichiamo sul nostro server la firma dello Stato che li ha emessi. Quando il chip non c'è lo scriviamo nell'esito, invece di far finta che sia la stessa cosa.
Esito della pratica
ver_7f3a91c4
- Documento
- Carta d'identità elettronica
- Cifre di controllo MRZ
- Tornano tutte
- Codice fiscale
- Ricalcolato dalla MRZ
- Presenza dal vivo
- Superata
- Somiglianza del volto
- 96 / 100
- Data di rilascio
- Da confermare
Conformità
ISO/IEC 27001:2022
Sicurezza delle informazioni di GREM S.R.L., per lo sviluppo e la produzione di soluzioni SaaS
nostra
ISO/IEC 27017:2015
Controlli di sicurezza per i servizi cloud, estensione della 27001 di GREM S.R.L.
nostra
ISO/IEC 30107-3
Antispoofing, Livelli 1 e 2, laboratorio accreditato NIST
componente di presenza dal vivo
GDPR
Titolare il cliente, responsabili noi. Nomina ex art. 28
conformità
Dati in Irlanda
Documento, volto e immagini su AWS in Irlanda, eu-west-1. Chi altro tocca i dati sta nella pagina dei sub-responsabili
architettura
Quattro controlli, e nient'altro
Fronte e retro devono appartenere alla stessa tessera: il confronto è possibile solo perché uno dei due lati è certo.
L'esito lo leggiamo noi dal servizio. Quello che dichiara il browser non è una prova: un client che certifica il proprio successo è un client che un attaccante controlla.
Ferma la frode più comune, quella a cui la sola presenza dal vivo è cieca: una persona vera che mostra il documento di qualcun altro.
Il fornitore restituisce un esito binario e per un cognome comune torna con sedici omonimi. Il punteggio che li ordina è nostro, e nessuna soglia toglie un riscontro dalla tabella: un sanzionato scartato da un numero che ci siamo inventati noi non è una cosa spiegabile a un'autorità di vigilanza.
Cosa non facciamo. Niente verifica di persone giuridiche, niente monitoraggio delle transazioni, nessun profilo di rischio. Nessuna ricerca di un volto fra i volti di altri clienti: la verifica resta sempre uno a uno, e questo tiene il sistema fuori dall'allegato III dell'AI Act. Sulle liste ti diamo i riscontri e la loro valutazione: la decisione di adeguata verifica resta del tuo istituto.
Come funziona
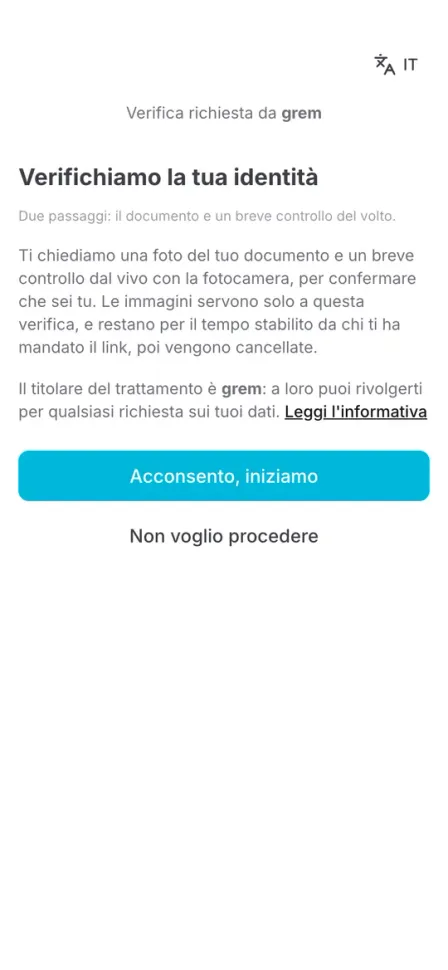
01 Il consenso
Chi chiede la verifica, perché, e chi è il titolare: prima di ogni foto
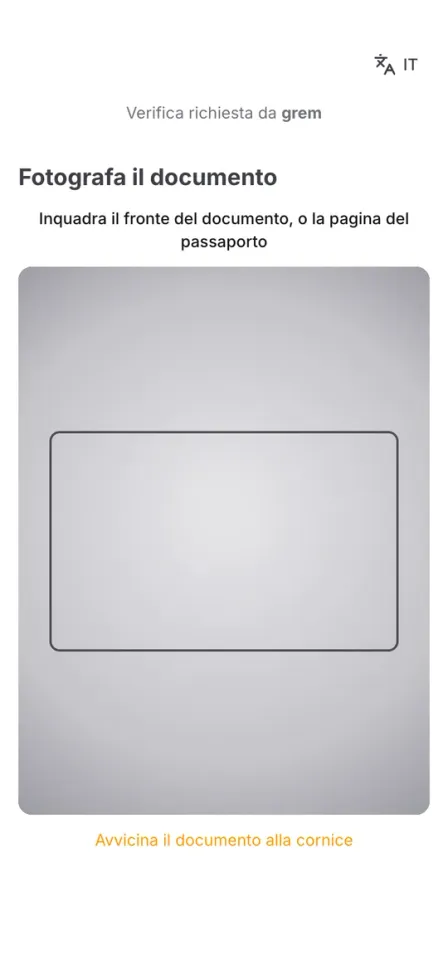
02 Il documento
La fotocamera scatta da sola quando è a fuoco
03 Il chip
Appoggia il documento: leggiamo la firma dello Stato
04 Il volto
Una persona viva, confrontata col ritratto firmato
Consenso e documento sono schermate vere della pagina di verifica. Chip e volto sono disegnati: fotografarli richiederebbe un documento e un volto veri.
- 1
Apri la pratica e conia il link
Dalla dashboard o con una chiamata API crei la verifica, poi coni un link monouso a scadenza. Sono due risorse distinte: la pratica dura e porta la decisione, il link no.
Un link generato e mai aperto non si paga.
- 2
La persona si verifica
Apre il link dal telefono, presta il consenso — registrato con data, versione del testo e indirizzo IP — fotografa il documento e passa il controllo di presenza.
Nessun account da creare. Per leggere il chip serve la nostra app: nessun browser sa parlare in NFC a un documento, e su iOS non è proprio possibile.
- 3
I controlli automatici
Lettura del documento, cifre di controllo, presenza dal vivo e confronto del volto. Quello che la persona può rimediare — una foto mossa, un riflesso, il retro di un'altra tessera — torna indietro subito, con scritto che cosa rifare.
Se un controllo nostro non è raggiungibile lo diciamo, e glielo diciamo senza dare la colpa al suo documento: il tentativo resta valido e non ti addebitiamo nulla.
- 4
Una persona decide
Il tuo team — o un nostro operatore, con il piano Istituzionale — guarda documento e volto affiancati e sceglie la motivazione da un elenco chiuso. Se accendi l'approvazione automatica, le pratiche verdi su tutti i controlli si approvano da sole: con il chip, oppure anche dalla fotografia se scegli di accettarne i limiti; i rifiuti restano sempre di una persona. L'esito arriva sul tuo webhook firmato e resta leggibile via API.
Ogni apertura di una pratica finisce in un registro degli accessi.
Ritentare significa coniare un nuovo link sulla stessa pratica: il precedente muore.
Anche «scaduta» e «da ripetere» arrivano come eventi: non si scoprono interrogando.
Per chi
Perché fidarsi del risultato
Prove
Presenza dal vivo
99,6 / 100
Somiglianza del volto
97,4 / 100
Identità
- Cognome
- ROSSI
- Nome
- MARIO
- Data di nascita
- 14/03/1985
- Codice fiscale
- RSSMRA85C14F839K
- Luogo di nascita
- Napoli (NA)
- Numero documento
- CA12345XY
Liste
ROSSI MARIO GIUSEPPE
EU Consolidated
ROSSI M.
PEP — Italia
Nessun riscontro viene nascosto da una soglia.
Le cifre di controllo sono aritmetica, non un'ipotesi
La zona a lettura ottica porta cifre di controllo ICAO: se la lettura è sbagliata, i conti non tornano — invece di arrivare come un dato plausibile e falso. Per questo distinguiamo un campo dimostrato da un campo soltanto letto, e ti diciamo quale è quale.
In pratica
Su una tessera vera il cognome letto dal fronte era «BRNV» — il testo verticale dell'ologramma. La MRZ del retro diceva «ROSSI».
Una persona decide ogni rifiuto
Nessun rifiuto viene da una macchina. Chi decide — il tuo team, o un nostro operatore con il piano Istituzionale — vede documento e volto affiancati e sceglie la motivazione da un elenco chiuso: niente caselle di testo libero sui dati che restano per anni. Solo se lo scegli tu, le pratiche verdi su tutti i controlli si approvano senza l'esame di una persona — con il chip firmato dallo Stato o, se lo accetti a parte, anche dalla sola fotografia — e la pratica dice che è andata così.
In pratica
Il ruolo che accede ai dati biometrici è separato da tutto il resto, così può essere revocato da solo. Ogni apertura di una pratica finisce in un registro che il cliente non può cancellare.
I dati restano in Europa
Elaborazione su AWS in Irlanda, regione eu-west-1, e applicazione in Germania; allo screening va solo il nome, in Svizzera, Paese con decisione di adeguatezza. Non addestriamo modelli sui dati dei clienti: ci renderebbe titolari del trattamento e ci servirebbe una base giuridica nostra sui dati biometrici.
In pratica
Foto del documento e fotogrammi della presenza dal vivo vivono su un orologio breve: muoiono alla chiusura della pratica e comunque entro 30 giorni dalla cattura, anche se la pratica è stata abbandonata.
Non ti chiediamo di credere a un punteggio: ogni pratica porta con sé le soglie in vigore quel giorno, chi ha deciso — il tuo team, un nostro operatore o la tua regola di approvazione automatica — e il motivo scelto da un elenco chiuso. È quello che serve a rispondere a un'autorità di vigilanza fra sei mesi.
Dove finisce il nostro compito
Cosa facciamo noi
- Eseguiamo la verifica tecnica: lettura del documento, presenza dal vivo, confronto del volto.
- Restituiamo i dati letti, l'esito e le misure che lo rendono riproducibile fra sei mesi.
- Conserviamo secondo il parametro che imposti tu, entro un massimo imposto dal prodotto.
- Agiamo come responsabili del trattamento ai sensi dell'art. 28 GDPR, con sub-responsabili dichiarati.
Cosa resta al tuo istituto
- Sei il soggetto obbligato: i fornitori di tecnologia non compaiono nell'elenco dell'art. 3 del D.Lgs. 231/2007.
- Decidi l'adeguata verifica della clientela e il profilo di rischio. Il nostro esito è un elemento, non la decisione.
- Scegli per quanto conservare e ci comunichi la cessazione del rapporto: l'orologio parte da lì, e quella data la conosci tu.
- Offri sui tuoi canali l'alternativa non biometrica — SPID, firma elettronica qualificata, identificazione in presenza.
Non diciamo «facciamo il KYC per te», perché non è vero e in una due diligence si vede subito. Non rilasciamo l'attestazione dell'art. 27 e non decidiamo mai una richiesta di cancellazione: la inoltriamo al titolare, che sei tu.
Prezzi
Un link mai aperto non si paga
Si paga quando la persona completa la verifica, non quando generi il link.
Ritentare non addebita due volte
Ogni modulo si paga una volta per pratica: un secondo tentativo non è una seconda verifica.
Un rifiuto si paga
È comunque lavoro svolto: il documento è stato letto, il volto confrontato, le liste interrogate.
Da 0,33 € a verifica, al massimo 0,68 € con chip e screening. Ricarichi il saldo con carta e lo usi quando vuoi; la revisione umana dei nostri operatori è nel piano Istituzionale.
Vedi listino e pianiDue chiamate per iniziare
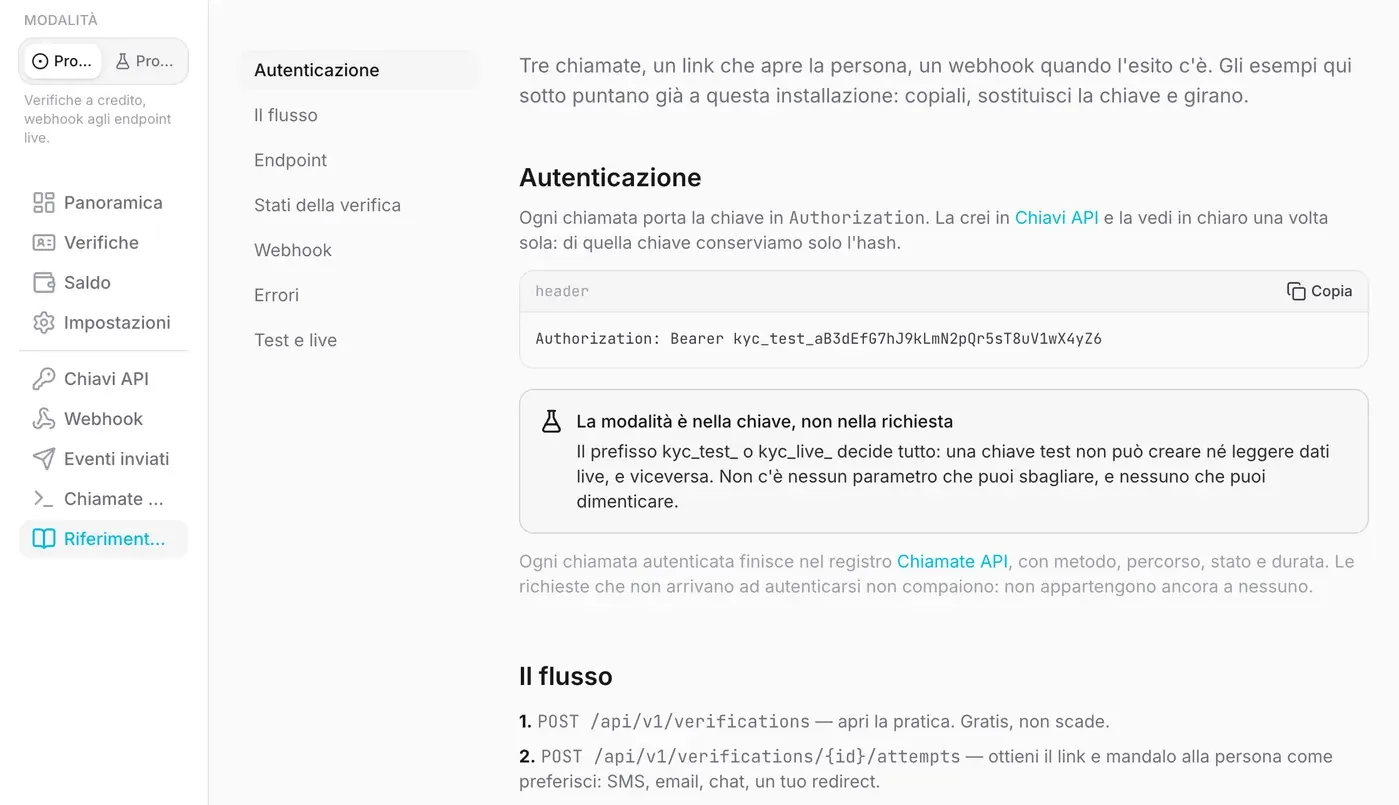
POST /api/v1/verifications
  → { "id": "01994c1e-9d33-7b4e-8a12-6c7f0e5b9a41", "status": "created" }

POST /api/v1/verifications/01994c1e-…/attempts
  → { "url": "https://…/v/9a7f…", "expires_at": "…" }

# lo stesso attempt su una pratica già decisa
  → 409 Conflict
Chiavi test e live, separate
Prefissi distinti, webhook distinti, e gli stessi controlli di quello vero: una prova costa a noi quanto una verifica, e per questo ne regaliamo un numero fisso al mese.
Webhook firmati, con retry durevole
La coda di consegna è una tabella, non un ciclo in memoria: un deploy a metà consegna non perde nulla.
Payload senza dati personali
L'evento porta un identificativo; i dati si leggono con una chiamata autenticata, quando servono.
Idempotenza in chiaro
Ogni evento porta un identificativo stabile, che è la chiave di idempotenza per chi riceve.
Domande frequenti
Prova con una chiave di test